数字货币核心算法怎么理解?密码学、共识协议、交易验证一篇说透
数字货币的核心算法,拆开看是三块:密码学保安全,共识协议建信任,交易验证守账本。在协议层写了几年代码后,最直观的感受是它们咬合成一条完整的信任链条,缺任何一环整个体系都会崩。
密码学是地基。比特币用SHA-256做工作量证明,矿工反复碰撞256位哈希值,找到指定前缀为零的结果才能出块,算力即投票权。签名侧靠ECDSA椭圆曲线算法,私钥是256位随机数,公钥由基点乘法导出,拿到公钥无法反推私钥,这是资金安全的数学底线。
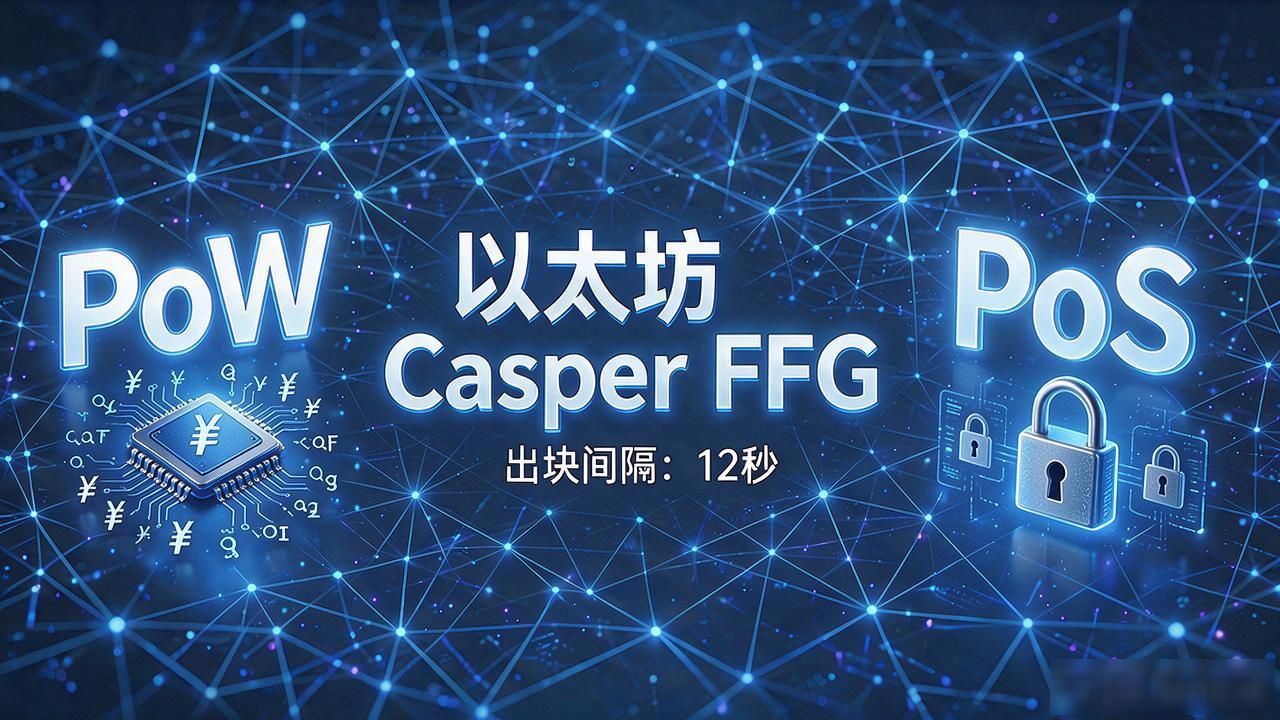
共识协议回答"谁来记账、怎么记"。PoW拼算力,节点比谁先找到有效哈希;PoS转向质押数字货币的核心算法,验证人按锁仓量和时间排序。以太坊的Casper FFG把终局性证明和链上投票绑在一起,出块间隔压到12秒。路线不同,目标一致:让全网无需中心化协调就达成同一份账本。
每笔交易上链前必须过Merkle树校验。交易哈希两两配对逐层向上计算数字货币核心算法怎么理解?密码学、共识协议、交易验证一篇说透,根哈希写入区块头,节点只需32字节根就能验证链上任意交易的存在性。UTXO模型中,每笔输入必须引用未花费输出,余额为零即作废,双花攻击在这一步被数学结构直接堵死。
说到底,核心算法不是某一条公式,是密码学、共识协议、数据结构三者的交叉工程。真正读懂这些,你看区块链就不再是玄学叙事,而是一套可逐行代码验证的分布式状态机,每个节点都在独立执行同一套规则。